サイバーセキュリティの専門家は、新しいQRコードフィッシングキャンペーン、別名「クイッシング」として知られるものを発見しました。これは、Microsoft Swayを悪用して偽の着地ページをホストし、資格情報、多要素認証(MFA)コード、およびクッキーを盗みます。
Swayは、2015年にMicrosoft 365製品ファミリーの一部としてローンチされた無料のクラウドベースのデジタルストーリーテリングアプリです。ユーザーは、レポート、個人のストーリー、プレゼンテーション、文書などのためのインタラクティブなデザインを作成して共有することができます。
Netskope Threat Labsは、サイバーセキュリティ企業で、quishing詐欺を2024年7月に初めて記録しました。同社は、Swayでのサイバー攻撃キャンペーンが2,000倍増加したことを検出し、Microsoftのサイバーセキュリティソリューションをバイパスするためのさまざまな戦術を使用しました。
これらのサイバー攻撃の連続は、主にアジアと北アメリカを中心に、特にテクノロジー、製造、金融業界を標的としていました。
目次
マイクロソフトのQRコード詐欺キャンペーンは、Neskopeが電子メールから発信されたものであることを確認しています。

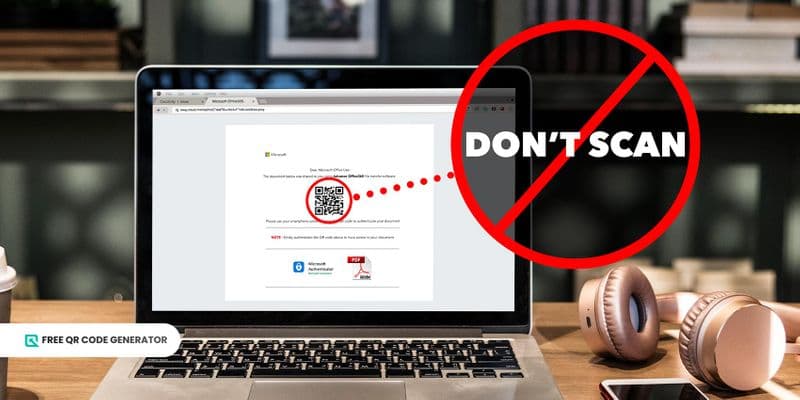
研究者は、Swayユーザー宛に送信された電子メールが、sway.cloud.microsoftドメインでホストされたフィッシング着地ページにリダイレクトされることがわかりました。これらのフィッシングページは、 偽のQRコード 他の悪意のあるウェブページに誘導するためにスキャンするようユーザーに促された
URL が画像の中に埋め込まれているため、テキストベースのコンテンツしかスキャンできない電子メールスキャナーをバイパスできます。さらに、ユーザーが QR コードを受け取った場合、携帯電話など別のデバイスを使用してコードをスキャンすることがあります。 Netskopeの研究者が観察しました。
ユーザーにモバイル電話を使用してこれらのQRコードをスキャンするよう促すことは一般的な詐欺の戦略です。ほとんどの電話はセキュリティ対策が弱いためです。
悪意のある行為者は、スマートフォンに対するフィッシング攻撃のセキュリティコントロールを回避する可能性が高いです。なぜなら、スマートフォンには通常アンチウイルスソフトウェアやエンドポイント検知および対応ソリューションが搭載されていないためです。これらのソリューションは通常PCにのみ存在します。
携帯端末に実装されたセキュリティ対策は、特に個人用携帯電話の場合、ノートパソコンやデスクトップほど厳格ではないことが一般的であるため、被害者はしばしばより虐待を受けやすくなります。 研究者が追加されました。
QRコードのフィッシングキャンペーンは、検出を回避するためにCloudflare Turnstileを利用しました。

これらのフィッシングキャンペーンをより効果的にする要因は、信頼されたWebソフトウェアを使用して信頼性を高め、詐欺手法の検出を回避することです。
研究者は、これらの詐欺師がCloudflare Turnstileを使用して、静的URLスキャナーやWebフィルタリングサービスから着地ページを隠していたことを確認しました。これにより、詐欺師は良い評判を維持し、ウェブサイトをボットから保護するために設計されたツールでさえも検出できないようになりました。
サイバー攻撃者は、敵対者インザミドル攻撃を利用する透明なフィッシングも利用しました。この詐欺手法は、 マルチファクタ認証コード 被害者の正規のマイクロソフトアカウントにログインしながら、似たような見た目のページを通過します。
Microsoftアカウントにログインしているという戦術を使用することで、ユーザーは正規のウェブサイトにアクセスしていると思い込み、その過程で信頼を得て警戒心を低下させました。
正当なクラウドアプリケーションを使用することで、攻撃者は被害者に信頼性を提供し、提供されるコンテンツを信頼させる手助けをします。
さらに、被害者は、Swayページを開く際にすでにログインしているMicrosoft 365アカウントを使用することがあり、そのことがその正当性について彼らを説得するのに役立つかもしれません。 ネットスコープの研究者が指摘しました。
「これは初めてではありません」:Microsoft Swayにはフィッシング攻撃の記録があります
2020年4月、悪意のある行為者が、マルウェアサービス(MaaS)の一環として含まれるフィッシングキットを使用して、Office 365のログイン資格情報を狙ったPerSwaysionという類似のフィッシングキャンペーンを実施しました。
Group-IBのセキュリティ研究者は、このキャンペーンがMicrosoft Swayを利用して、中小規模の金融サービス企業、法律事務所、不動産グループの高位幹部や取締役を標的にしていることを発見しました。
156件以上の資格情報が、企業のメールを侵害することで収集されました。これらのフィッシングされたアカウントのうち少なくとも20件は、米国、カナダ、ドイツ、香港、シンガポール、オランダ、英国のさまざまな企業の重役に属しています。
証拠によると、詐欺師は潜在的な被害者のポジションを評価するためにLinkedInプロファイルを利用する可能性が高いです。
そのような戦術は、現在の被害者の同僚からの早期警告の可能性を減らし、新しいフィッシングサイクルの成功率を高めます。 Group-IBの研究者は述べた。
QRコードの画像ベースの性質が悪用され、フィッシングキャンペーンが開始されます。

サイバーセキュリティ対策と対策の向上は、Microsoftなどのテクノロジーカンパニーやソフトウェアサービス提供組織の主要なミッションの1つです。 無料のQRコードジェネレーター オンライン
しかし、より厳格なサイバーセキュリティ対策を開発する一方で、悪意のある行為者もフィッシングキャンペーンや対策を強化しています。彼らは、正当なサイバーセキュリティアプリの隙間を利用して、自らに逆転させています。
これらのSwayに対するフィッシング攻撃によって示されるように、脆弱性はQRコードなどの画像ベースの脅威にあります。ほとんどの電子メールスキャナーは、テキストベースのコンテンツをスキャンするようにだけ調整されており、画像内のURLをスキャンすることはできません。
QRコードを使用して被害者をフィッシングウェブサイトにリダイレクトすることは、防御側にいくつかの課題をもたらします。
URL が画像の中に埋め込まれているため、テキストベースのコンテンツのみをスキャンできる電子メールスキャナーをバイパスすることができます。 Netskopeは反論した。
企業はセキュリティポリシーを見直し、サイバーセキュリティを強化する必要があります
フィッシングキャンペーンの拡大は、組織に対して、ウェブおよびクラウドトラフィックのスキャンとフィルタリングに関するサイバーセキュリティポリシーを見直すよう促すサインとなります。より良いポリシーは、従業員が悪意のあるウェブサイトにアクセスする可能性を減らすことを意味します。
同時に、個々のユーザーはクリックする前にURLを確認するようにアドバイスされています。さらに、QRコードのフィッシング詐欺に引っかからないように、ウェブサイトを直接ブラウザのアドレスバーに入力することがベストです。
QRコードを利用したフィッシングは最近、大きな問題となっており、減少する可能性は低いようです。最近、Cofenseの調査では、QRコードを利用した脅威レポートが331%増加したことがわかりました。 CofenseのMax Gannonが言いました。
このキャンペーンでのMicrosoft Swayの悪用は、脅威行為者が多くの自動セキュリティコントロールをバイパスする簡単な方法を持っていることをさらに強調しています - 単に信頼された共有サービスを悪用するだけです。 ガノンが追加しました。