資安專家發現了一個新的QR碼釣魚活動,也被稱為“quishing”,利用Microsoft Sway來託管假登錄頁面,並竊取憑證、多因素驗證(MFA)代碼和cookies。
Sway 是一個免費的基於雲端的數位故事應用程式,於 2015 年作為 Microsoft 365 產品系列的一部分推出。它允許用戶創建和分享互動設計,用於報告、個人故事、演示文稿、文件等。
Netskope Threat Labs,一家網絡安全公司,於2024年7月首次記錄到quishing詐騙。該公司發現在Sway上的網絡攻擊活動增加了2000倍,使用各種策略來繞過微軟的網絡安全解決方案。
這些連續的網絡攻擊主要針對科技、製造和金融行業,特別是在亞洲和北美地區。
目錄
微軟QR碼釣魚活動源自電子郵件,Neskope證實

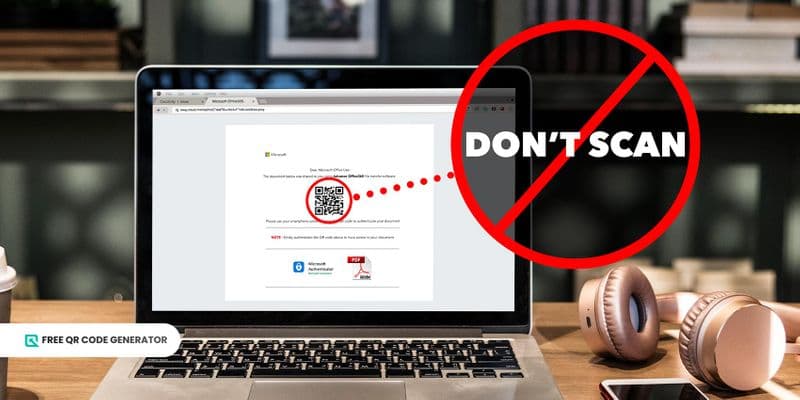
研究人員發現發送給Sway用戶的電子郵件被重定向到託管在sway.cloud.microsoft域上的釣魚登錄頁面。這些釣魚頁面展示了一個 假的QR碼 用戶被鼓勵掃描的頁面,將他們引導到其他惡意網頁。
由於URL嵌入在圖像中,只能掃描基於文本的內容的電子郵件掃描器可能會被規避。此外,當用戶收到QR碼時,他們可能會使用另一個設備,如他們的手機,來掃描該QR碼。 Netskope 研究人員觀察到。
提示用戶使用他們的手機掃描這些QR碼是一種常見的詐騙策略,因為大多數手機配備的安全措施較弱。
惡意行為者很可能會繞過智慧型手機上針對釣魚的安全控制,因為它們通常沒有防毒軟體或端點偵測和回應解決方案,這些解決方案通常只存在於個人電腦上。
由於在移動設備上實施的安全措施,尤其是個人手機,通常沒有筆記本電腦和桌面電腦那麼嚴格,受害者因此往往更容易受到濫用。 研究人員添加。
QR碼釣魚活動利用Cloudflare Turnstile來避免被檢測

這些騙取活動更加有效的原因是使用可信賴的網絡軟件,使其看起來更可信,並且逃避被發現其詐騙手法的檢測。
研究人員證實這些詐騙者使用Cloudflare Turnstile來隱藏他們的登陸頁面,使其免受靜態URL掃描器和網絡篩選服務的檢測。這有助於詐騙者保持良好聲譽,使他們即使對於旨在保護網站免受機器人侵害的工具也難以被檢測到。
網絡攻擊者還利用了透明釣魚,這種方法利用中間人攻擊。這種詐騙策略 多因素驗證代碼 透過一個外觀相似的網頁,同時登錄到受害者的合法微軟帳戶。
使用已登入的 Microsoft 帳戶的策略讓使用者誤以為他們在訪問合法的網站,從而獲得他們的信任並降低他們的警惕。
透過使用合法的雲應用程式,攻擊者為受害者提供可信度,幫助他們相信其提供的內容。
此外,受害者在打開 Sway 頁面時使用他們已經登入的 Microsoft 365 帳戶,這可能有助於說服他們相信其合法性。 Netskope 研究人員指出。
這不是第一次:Microsoft Sway有釣魚攻擊的記錄
在2020年4月,惡意行為者進行了一個類似的釣魚活動,名為PerSwaysion,利用包含在惡意軟件即服務(MaaS)操作中的釣魚工具組來瞄準Office 365登錄憑證。
Group-IB 的安全研究人員發現,這個活動利用 Microsoft Sway 來針對中小型金融服務公司、律師事務所和房地產集團的高級官員和董事。
在入侵他們的企業郵件的過程中,超過156個憑證被獲取。至少有20個這些被釣魚的帳戶屬於美國、加拿大、德國、香港、新加坡、荷蘭和英國各公司的高管。
證據顯示,詐騙者可能會使用 LinkedIn 檔案來評估潛在受害者的位置。
這種策略降低了當前受害者的同事提前警告的可能性,並提高了新的釣魚攻擊週期的成功率。 Group-IB 研究人員表示。
QR碼的圖像特性被利用來發動釣魚攻擊

提升網絡安全措施和對策仍然是像微軟這樣的技術公司和軟體即服務組織的主要任務之一 免費QR碼生成器 在線。
然而,在制定更嚴格的網絡安全措施的同時,惡意行為者也在加強其釣魚活動和對抗措施。他們通過利用合法網絡安全應用程序中的漏洞來變得更加聰明。
根據對 Sway 的這些釣魚攻擊所示,漏洞存在於基於圖像的威脅,例如 QR 碼。大多數電子郵件掃描器只校準為掃描基於文本的內容,而非圖像中的 URL。
使用QR碼將受害者重定向到釣魚網站對防禦者構成一些挑戰。
由於URL嵌入在圖像中,只能掃描基於文本內容的電子郵件掃描器可能會被規避。 Netskope反駁。
公司需要重新審視其安全政策並加強網絡安全措施。
加強釣魚攻擊活動會促使組織檢討其網絡和雲端流量掃描和過濾的資安政策。更好的政策意味著員工訪問惡意網站的機會減少。
同時,建議個別用戶在點擊之前檢查網址。最好直接在瀏覽器的地址欄中輸入網站,以避免受到QR碼釣魚詐騙的影響。
QR碼詐騙最近已成為一個重大問題,並且似乎不太可能減少。最近,Cofense的研究發現QR碼活動威脅報告增加了331%。 Cofense 的 Max Gannon 說。
在這次活動中濫用 Microsoft Sway 進一步強調了威脅行為者擁有一個現成、簡單的方式來繞過許多自動化安全控制的威脅,只需濫用一個受信任的共享服務。 Gannon added.