ผู้เชี่ยวชาญด้านความปลอดภัยของระบบคอมพิวเตอร์ได้ค้นพบแคมเปญการหลอกลวงด้วยรหัส QR ใหม่ ที่เรียกว่า "quishing" ซึ่งใช้ Microsoft Sway เพื่อโฮสต์หน้าเว็บปลอมและขโมยข้อมูลประจำตัว รหัสการตรวจสอบแบบหลายขั้นตอน (MFA) และคุกกี้
Sway เป็นแอปพลิเคชันการเล่าเรื่องดิจิทัลที่ใช้บนคลาวด์ฟรี ที่เปิดตัวในปี 2015 เป็นส่วนหนึ่งของครอบครัวผลิตภัณฑ์ Microsoft 365 ซึ่งช่วยให้ผู้ใช้สามารถสร้างและแชร์การออกแบบแบบโต้ตอบสำหรับรายงาน เรื่องส่วนตัว การนำเสนอ เอกสาร และอื่นๆ
Netskope Threat Labs, บริษัทด้านความปลอดภัยทางไซเบอร์, บันทึกการเกิดฉ้อโกง quishing ครั้งแรกในเดือนกรกฎาคม 2024 บริษัทตรวจจับการเพิ่มขึ้นถึง 2,000 เท่าในการดำเนินการโจมตีไซเบอร์บน Sway โดยใช้กลยุทธ์ต่าง ๆ เพื่อหลีกเลี่ยงโซลูชันด้านความปลอดภัยของ Microsoft
การโจมตีทางไซเบอร์เหล่านี้เน้นไปที่อุตสาหกรรมเทคโนโลยี การผลิต และการเงินโดยส่วนใหญ่ โดยเฉพาะในเอเชียและอเมริกาเหนือ
สารบัญ
- แคมเปญการหลอกลวงด้วยรหัส QR ของ Microsoft มาจากอีเมล ได้รับการยืนยันจาก Neskope
- การรณรงค์การจับกุญแจ QR ใช้ Cloudflare Turnstile เพื่อหลบการตรวจจับ
- 'นี่ไม่ใช่ครั้งแรก': Microsoft Sway มีประวัติการโจมตีด้วยวิธีการโกหกข้อมูล
- ลักษณะภาพของรหัส QR ถูกใช้เพื่อเริ่มแคมเปญการล่อเอาชนะ
- บริษัทต้องตรวจสอบนโยบายด้านความปลอดภัยของตนและเสริมความมั่นคงด้านความปลอดภัยข้อมูล
แคมเปญการหลอกลวงด้วยรหัส QR ของ Microsoft มาจากอีเมล ได้รับการยืนยันจาก Neskope

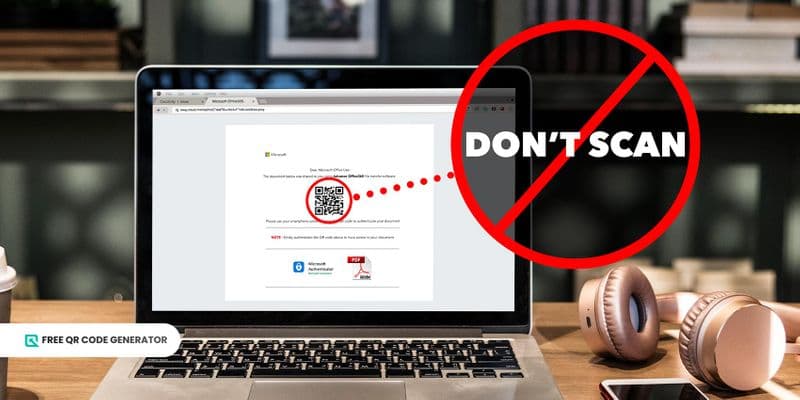
นักวิจัยพบว่าอีเมลที่ส่งไปยังผู้ใช้ Sway ถูกเปลี่ยนเส้นทางไปยังหน้าหลักของการจำลองการโจมตีที่โฮสต์อยู่บนโดเมน sway.cloud.microsoft หน้าเว็บการจำลองการโจมตีเหล่านี้แสดง รหัส QR เท็จ ผู้ใช้ถูกกำลังใจให้สแกนเพื่อนำพาไปสู่หน้าเว็บที่เป็นอันตรายอื่น ๆ
เนื่องจาก URL ถูกฝังอยู่ในภาพ โปรแกรมสแกนอีเมลที่สามารถสแกนเนื้อหาเป็นข้อความเท่านั้นอาจถูกข้ามไปได้ นอกจากนี้ เมื่อผู้ใช้ได้รับรหัส QR พวกเขาอาจใช้อุปกรณ์อื่น เช่น โทรศัพท์มือถือ เพื่อสแกนรหัส นักวิจัยของ Netskope สังเกตเห็น
การกระตุ้นผู้ใช้ใช้โทรศัพท์มือถือสแกนรหัส QR เป็นกลยุทธ์การหลอกลวงที่พบบ่อย เนื่องจากโทรศัพท์ส่วนใหญ่มักมีมาตรการรักษาความปลอดภัยที่อ่อนแอ
ผู้กระทำที่ไม่ดีน่าจะหลบเลี่ยงการควบคุมความปลอดภัยต่อการโจมตีด้วยวิธีการฟิชชิ่งบนสมาร์ทโฟน เนื่องจากพวกเขามักจะไม่มีซอฟต์แวร์ป้องกันไวรัสหรือโซลูชันการตรวจจับและตอบสนองจุดปลอดภัย (Endpoint Detection and Response) ซึ่งมักจะมีอยู่เฉพาะบนคอมพิวเตอร์ส่วนตัวเท่านั้น
ตั้งแต่มีมาตรการด้านความปลอดภัยที่นำมาใช้บนอุปกรณ์เคลื่อนที่ โดยเฉพาะโทรศัพท์มือถือส่วนตัว มักจะไม่เข้มงวดเท่ากับแล็ปท็อปและเดสก์ท็อป ผู้เสียหายจึงมักมีความเป็นเป้าหมายต่อการละเมิดได้มากขึ้น นักวิจัยเพิ่มเข้าไป
การรณรงค์การจับกุญแจ QR ใช้ Cloudflare Turnstile เพื่อหลีกเลี่ยงการตรวจจับ

สิ่งที่ทำให้แคมเปญเหล่านี้มีประสิทธิภาพมากขึ้นคือการใช้ซอฟต์แวร์เว็บที่เชื่อถือได้เพื่อดูเหมือนน่าเชื่อถือมากขึ้นและหลีกเลี่ยงการตรวจจับกลยุทธ์การโกงของพวกเขา
นักวิจัยยืนยันว่าผู้โกงใช้ Cloudflare Turnstile เพื่อซ่อนหน้าเว็บของพวกเขาจากตัวสแกน URL แบบสถิตและบริการกรองเว็บ นี่ช่วยให้ผู้โกงรักษาชื่อเสียงที่ดี ทำให้พวกเขาไม่สามารถตรวจจับได้ แม้กระทั้งเครื่องมือที่ตั้งใจที่จะป้องกันเว็บไซต์จากบอท
ผู้โจมตีทางไซเบอร์ยังใช้เทคนิคการโจมตีที่เรียกว่า "transparent phishing" ซึ่งใช้การโจมตีแบบ "adversary-in-the-middle" วิธีการโกงนี้ทำให้ข้อมูลถูกขโมย รหัสการตรวจสอบหลายปัจจัย ผ่านหน้าเว็บที่มีลักษณะเดียวกันในขณะเดียวกันที่เข้าสู่ระบบบัญชี Microsoft ที่ถูกขโมย
การใช้กลยุทธ์ของบัญชี Microsoft ที่เข้าสู่ระบบทำให้ผู้ใช้คิดว่าพวกเขากำลังเข้าถึงเว็บไซต์ที่ถูกต้อง ทำให้ได้รับความเชื่อมั่นและลดการระวังของพวกเขาไปในขั้นตอนนั้น
โดยใช้แอปพลิเคชันคลาวด์ที่ถูกต้อง, ผู้โจมตีจะให้ความน่าเชื่อถือแก่เหยื่อ ช่วยให้เหยื่อเชื่อใจในเนื้อหาที่มันให้บริการ
นอกจากนี้ เหยื่อใช้บัญชี Microsoft 365 ของตนที่พวกเขาเข้าสู่ระบบอยู่แล้วเมื่อเปิดหน้า Sway ซึ่งสามารถช่วยโน้มน้าวพวกเขาเกี่ยวกับความถูกต้องของมันได้ นักวิจัย Netskope ระบุว่า
'นี่ไม่ใช่ครั้งแรก': Microsoft Sway มีประวัติการโจมตีด้วยวิธีการโกหกข้อมูล
ในเดือนเมษายน 2020 ผู้กระทำที่ไม่ดีเจ้าทำการดำเนินการแคมเปญการหลอกลวงที่คล้ายกันชื่อ PerSwaysion โดยเน้นไปที่ข้อมูลการเข้าสู่ระบบ Office 365 โดยใช้ชุดเครื่องมือการหลอกลวงที่รวมอยู่ในการดำเนินการเป็นมัลแวร์ (MaaS)
นักวิจัยด้านความปลอดภัยของ Group-IB ค้นพบว่าแคมเปญใช้ Microsoft Sway เพื่อเป้าหมายที่จะโจมตีเจ้าหน้าที่ระดับสูงและกรรมการของบริษัททางการเงินขนาดเล็กถึงกลาง, บริษัทกฎหมาย, และกลุ่มอสังหาริมทรัพย์
มีข้อมูลประจำตัวมากกว่า 156 รายการถูกเก็บรวบรวมโดยการบุกรุกอีเมลบริษัทของพวกเขา อย่างน้อย 20 บัญชีที่ถูกโจมตีนี้เป็นของผู้บริหารในบริษัทต่าง ๆ ในสหรัฐอเมริกา แคนาดา เยอรมนี ฮ่องกง สิงคโปร์ เนเธอร์แลนด์ และสหราชอาณาจักร
หลักฐานชี้ให้เห็นว่ามีโกงโดยน่าจะใช้โปรไฟล์ LinkedIn เพื่อประเมินตำแหน่งของเหยื่อที่เป็นไปได้
การใช้กลยุทธ์ดังกล่าวลดโอกาสในการเตือนล่วงหน้าจากเพื่อนร่วมงานของเหยื่อปัจจุบันและเพิ่มโอกาสในการประสบความสำเร็จของวงจรการล่อเลียนใหม่ นักวิจัยของ Group-IB กล่าวว่า
ลักษณะภาพของรหัส QR ถูกใช้เพื่อเริ่มแคมเปญการล่อเอาชนะ

การปรับปรุงมาตรการด้านความปลอดภัยของเทคโนโลยีและมาตรการป้องกันยังคงเป็นหนึ่งในภารกิจหลักของบริษัทเทคโนโลยี เช่น Microsoft และองค์กรซอฟต์แวร์เป็นบริการที่ให้บริการ โปรแกรมสร้างรหัส QR ฟรี ออนไลน์
ในขณะที่กำลังพัฒนามาตรการด้านความปลอดภัยของระบบสารสนเทศอย่างเข้มงวดมากขึ้น นอกจากนี้ ผู้กระทำที่ไม่หวังดีก็กำลังเสริมความแข็งแกร่งในการดำเนินการโจมตีด้วยวิธีการ quishing และมาตรการป้องกัน พวกเขากำลังเรียนรู้และเฉลี่ยอย่างฉลาดโดยใช้ช่องโหว่ในแอปพลิเคชันด้านความปลอดภัยที่ถูกต้องเพื่อใช้ต่อต้านตนเอง
ตามที่ได้สาธิตในการโจมตีด้วยวิธีการฟิชชิ่งบน Sway จะเห็นว่าจุดอ่อนอยู่ที่การโจมตีที่ใช้ภาพ เช่น รหัส QR สแกนเมลล์ส่วนใหญ่จะถูกปรับแต่งให้สามารถสแกนเนื้อหาที่เป็นข้อความเท่านั้น ไม่ใช่ URL ภายในภาพ
การใช้รหัส QR เพื่อนำเสนอเหยื่อไปยังเว็บไซต์การจำลองเพื่อหลอกลวง มีความท้าทายต่อผู้ป้องกันบางอย่าง
เนื่องจาก URL ถูกฝังอยู่ในภาพ โปรแกรมสแกนอีเมลที่สามารถสแกนเนื้อหาเป็นข้อความเท่านั้นอาจถูกข้ามไปได้ Netskope ตอบโต้
บริษัทต้องตรวจสอบนโยบายด้านความปลอดภัยและเพิ่มความมั่นคงของระบบความปลอดภัย
การก้าวหน้าของการโจมตีด้วยวิธีการโพสต์สัญญาณให้องค์กรตรวจสอบนโยบายความปลอดภัยด้านเว็บและการสแกนและกรองการจราจรในคลาวด์ นโยบายที่ดีขึ้นหมายถึงโอกาสที่น้อยลงของพนักงานที่เข้าถึงเว็บไซต์ที่เป็นอันตราย
ในเวลาเดียวกัน ผู้ใช้แต่ละคนควรตรวจสอบ URL ก่อนที่จะคลิก หรือที่ดีกว่าคือพิมพ์ชื่อเว็บไซต์โดยตรงลงในแถบที่อยู่ของเบราว์เซอร์เพื่อป้องกันการตกเป็นเหยื่อของการโกงด้วยรหัส QR
QR code-based phishing has recently become a major problem and seems unlikely to decline. Recently, Cofense's research found a 331% increase in QR code active threat reports. Max Gannon จาก Cofense กล่าวว่า
การใช้งาน Microsoft Sway ในแคมเปญนี้ยิ่งเน้นให้เห็นว่าผู้ใช้ที่มีเจตนาไม่ดีมีวิธีง่ายๆ ในการหลีกเลี่ยงการควบคุมความปลอดภัยที่อัตโนมัติได้หลายรูปแบบ - โดยการใช้บริการแบ่งปันที่เชื่อถือได้ Gannon เพิ่มเข้าไป