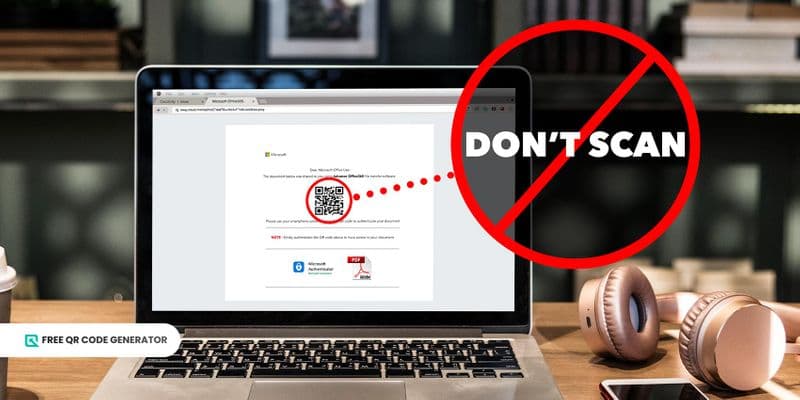
Güvenlik uzmanları, Microsoft Sway'i kullanarak sahte iniş sayfaları barındırmak ve kimlik bilgilerini, çoklu faktörlü kimlik doğrulama (MFA) kodlarını ve çerezleri çalmak için QR kodu dolandırıcılığı kampanyası olarak da bilinen "quishing" adlı yeni bir saldırı tespit ettiler.
Sway, 2015 yılında Microsoft 365 ürün ailesinin bir parçası olarak piyasaya sürülen ücretsiz bulut tabanlı dijital hikaye anlatım uygulamasıdır. Kullanıcılara raporlar, kişisel hikayeler, sunumlar, belgeler ve daha fazlası için etkileşimli tasarımlar oluşturma ve paylaşma imkanı sağlar.
Netskope Tehdit Laboratuvarları, bir Siber Güvenlik firması, quishing dolandırıcılığını Temmuz 2024'te ilk kez kaydetti. Şirket, Microsoft'un siber güvenlik çözümlerini atlatmak için çeşitli taktikler kullanan Sway üzerindeki siber saldırı kampanyalarında 2.000 kat artış tespit etti.
Bu siber saldırılar çoğunlukla Asya ve Kuzey Amerika genelinde teknoloji, imalat ve finans endüstrilerini hedef aldı.
İçindekiler
- Microsoft QR kodu dolandırıcılığı kampanyaları e-postalardan kaynaklandı, Neskope doğruladı
- QR kodu dolandırıcılığı kampanyaları, algılanmayı önlemek için Cloudflare Turnstile'dan faydalandı.
- Bu ilk defa değil: Microsoft Sway'in bir phishing saldırıları geçmişi var
- QR kodlarının görüntü tabanlı doğası, balık avı kampanyalarını başlatmak için kullanılıyor.
- Şirketler güvenlik politikalarını gözden geçirmeli ve Siber güvenliği artırmalıdır.
Microsoft QR kodu dolandırıcılığı kampanyaları e-postalardan kaynaklandı, Neskope doğruladı.

Araştırmacılar, Sway kullanıcılarına gönderilen e-postaların, sway.cloud.microsoft alan adında barındırılan dolandırıcılık amaçlı iniş sayfalarına yönlendirildiğini tespit etti. Bu dolandırıcılık sayfaları sahte QR kodu , diğer kötü amaçlı web sayfalarına yönlendirmek için taranmaları teşvik edilen kullanıcılardı.
URL bir resmin içine gömülü olduğundan, yalnızca metin tabanlı içerikleri tarayabilen e-posta tarayıcıları atlanabilir. Ayrıca, bir kullanıcıya bir QR kodu gönderildiğinde, kullanıcı kodu tarlamak için mobil telefonları gibi başka bir cihaz kullanabilir. Netskope araştırmacıları gözlemledi.
Bu QR kodları taramak için kullanıcıları mobil telefonlarını kullanmaya teşvik etmek, çoğu telefonun daha zayıf güvenlik önlemleriyle geldiği için yaygın bir dolandırıcılık stratejisidir.
Kötü niyetli aktörler, genellikle antivirüs yazılımı veya Uç Nokta Algılama ve Yanıt çözümleriyle donatılmamış olan akıllı telefonlardaki balık avı karşı güvenlik kontrollerini atlamaya eğilimlidir, bu çözümler genellikle yalnızca PC'lerde bulunur.
Mobil cihazlara, özellikle kişisel cep telefonlarına uygulanan güvenlik önlemleri genellikle dizüstü bilgisayarlar ve masaüstü bilgisayarlar kadar sıkı olmadığından, kurbanlar genellikle istismara daha açık hale gelirler. araştırmacılar ekledi.
QR kodu dolandırıcılığı kampanyaları, tespit edilmeyi önlemek için Cloudflare Turnstile'dan faydalandı.

Bu quishing kampanyalarını çok daha etkili kılan şey, daha güvenilir görünmek ve dolandırıcılık taktiklerinin tespit edilmesinden kaçınmak için güvenilir web yazılımının kullanılmasıdır.
Araştırmacılar, bu dolandırıcıların, statik URL tarayıcılarından ve web filtreleme hizmetlerinden iniş sayfalarını gizlemek için Cloudflare Turnstile'ı kullandıklarını doğruladı. Bu, dolandırıcıların iyi bir itibar sürdürmelerine yardımcı oldu ve onları botlardan korumayı amaçlayan araçlar tarafından bile algılanamaz hale getirdi.
Siber saldırganlar ayrıca düşman-ortada saldırıları kullanan şeffaf dolandırıcılığı da kullandı. Bu dolandırıcılık taktiği Çoklu faktör kimlik doğrulama kodları Kurbanın meşru Microsoft hesabına aynı görünümlü bir sayfa üzerinden aynı anda giriş yaparak.
Kullanıcıların, oturum açmış Microsoft hesaplarının taktiğini kullanarak, meşru bir web sitesine erişim sağladıklarını düşünmelerini sağlayarak, güvenlerini kazanıp savunmalarını düşürdüler.
Saldırganlar, meşru bulut uygulamalarını kullanarak kurbanlara inandırıcılık sağlayarak, sunulan içeriğe güvenmelerine yardımcı olurlar.
Ayrıca, bir kurban, bir Sway sayfasını açtıklarında zaten oturum açtıkları Microsoft 365 hesaplarını kullanır ve bu durum sayfanın meşruiyeti konusunda onları ikna etmeye yardımcı olabilir. Netskope araştırmacıları belirtti.
'Bu ilk defa değil': Microsoft Sway'in bir phishing saldırıları geçmişi var
Nisan 2020'de, kötü niyetli aktörler, bir kötü amaçlı yazılım hizmeti (MaaS) operasyonunda bulunan bir phishing kitini kullanarak Office 365 giriş kimliklerini hedefleyen benzer bir phishing kampanyası olan PerSwaysion'ı gerçekleştirdi.
Group-IB güvenlik araştırmacıları, kampanyanın küçük ve orta ölçekli finansal hizmet şirketlerinin, hukuk firmalarının ve emlak gruplarının üst düzey yetkililerini hedeflemek için Microsoft Sway'i kullandığını keşfetti.
156 kimlik bilgisi, kurumsal e-postalarını ele geçirerek toplandı. Bu avlanmış hesapların en az 20'si ABD, Kanada, Almanya, Hong Kong, Singapur, Hollanda ve İngiltere'deki çeşitli firmalardaki yöneticilere aittir.
Kanıtlar, dolandırıcıların muhtemelen potansiyel kurban pozisyonlarını değerlendirmek için LinkedIn profillerini kullandığını göstermektedir.
Böyle bir taktik, mevcut kurbanın iş arkadaşlarından erken uyarı olasılığını azaltır ve yeni dolandırıcılık döngüsünün başarı oranını artırır. Group-IB araştırmacıları dedi.
QR kodların görüntü tabanlı doğası, balık avı kampanyalarını başlatmak için kullanılıyor

Güvenlik önlemlerini ve karşı önlemleri geliştirmek, Microsoft gibi teknoloji şirketlerinin ve yazılım hizmeti sağlayıcı organizasyonların temel misyonlarından biri olmaya devam ediyor. ücretsiz QR kodu oluşturucu çevrimiçi.
Güvenlik önlemlerini daha da sıkılaştırırken, kötü niyetli aktörler aynı zamanda quishing kampanyalarını ve karşı önlemlerini güçlendiriyorlar. Kendilerine karşı yasal güvenlik uygulamalarındaki boşlukları kullanarak daha akıllı hale geliyorlar.
Sway üzerinde gerçekleştirilen bu dolandırıcılık saldırıları tarafından gösterildiği gibi, zayıflık görüntü tabanlı tehditlerde, örneğin QR kodlarında yatmaktadır. Çoğu e-posta tarayıcısı yalnızca metin tabanlı içerikleri tarayacak şekilde ayarlanmıştı, görüntüler içindeki URL'leri tarayamıyordu.
QR kodlarını kullanarak kurbanları sahte web sitelerine yönlendirmek, savunucular için bazı zorluklar oluşturur.
"URL resmin içine gömülü olduğundan, yalnızca metin tabanlı içerikleri tarayabilen e-posta tarayıcıları atlatılabilir." Netskope karşılık verdi.
Şirketler güvenlik politikalarını gözden geçirmeli ve Siber güvenliği artırmalıdır.
Balık avı kampanyalarının ilerlemesi, kuruluşlara web ve bulut trafiği tarama ve filtreleme konusundaki siber güvenlik politikalarını gözden geçirmeleri gerektiğini işaret eder. Daha iyi politikalar, çalışanların kötü amaçlı web sitelerine erişme olasılıklarının azalması anlamına gelir.
Aynı zamanda, bireysel kullanıcılara tıklamadan önce URL'leri kontrol etmeleri önerilir. Daha da iyisi, QR kodu dolandırıcılığına düşmemek için web sitesini doğrudan tarayıcının adres çubuğuna yazın.
QR kod tabanlı kimlik avı son zamanlarda büyük bir sorun haline geldi ve azalması muhtemel görünmüyor. Son zamanlarda, Cofense'in araştırması QR kodlu aktif tehdit raporlarında %331'lik bir artış buldu. Cofense'den Max Gannon dedi.
Bu kampanyadaki Microsoft Sway'in kötüye kullanımı, tehdit aktörlerinin birçok otomatik güvenlik kontrolünü atlamak için hazır ve kolay bir yolunun olduğunu daha da vurgulamaktadır - sadece güvenilir bir paylaşım hizmetini kötüye kullanmak Gannon ekledi.