사이버 보안 전문가들이 Microsoft Sway를 악용하여 가짜 랜딩 페이지를 호스팅하고 자격 증명, 다중 인증 (MFA) 코드 및 쿠키를 도용하는 새로운 QR 코드 피싱 캠페인인 "퀴싱"을 발견했습니다.
Sway는 2015년에 Microsoft 365 제품군의 일환으로 출시된 무료 클라우드 기반 디지털 스토리텔링 앱입니다. 사용자들은 보고서, 개인 이야기, 프레젠테이션, 문서 등을 위한 인터랙티브 디자인을 만들고 공유할 수 있습니다.
넷스코프 스레트 랩스는 사이버 보안 기업으로, 2024년 7월에 퀴싱 사기를 처음 기록했습니다. 회사는 Sway에서 사이버 공격 캠페인이 2,000배 증가했음을 감지했는데, 이는 Microsoft의 사이버 보안 솔루션을 우회하기 위한 다양한 전술을 사용했습니다.
이러한 사이버 공격의 연일은 주로 기술, 제조 및 금융 산업을 겨냥했으며 특히 아시아와 북미 지역 전반에 걸쳐 이루어졌다.
목차
마이크로소프트 QR 코드 사기 캠페인은 이메일을 통해 시작되었으며, 네스코프가 확인했습니다.

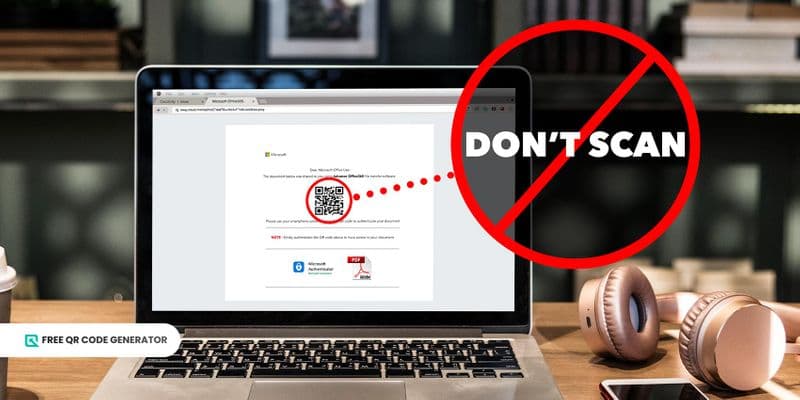
연구원들은 Sway 사용자들에게 보낸 이메일이 sway.cloud.microsoft 도메인에 호스팅된 피싱 랜딩 페이지로 리디렉션되었음을 발견했습니다. 이 피싱 페이지들은 가짜 QR 코드 다른 악성 웹 페이지로 이끌기 위해 스캔하도록 권장된 사용자들이 있었습니다.
URL이 이미지 안에 포함되어 있기 때문에 텍스트 기반 콘텐츠만 스캔할 수 있는 이메일 스캐너를 우회할 수 있습니다. 또한 사용자가 QR 코드를 받으면 모바일 폰과 같은 다른 장치를 사용하여 코드를 스캔할 수 있습니다. Netskope 연구원들이 관찰했습니다.
QR 코드를 스캔하도록 사용자에게 유도하는 것은 일반적인 사기 전략입니다. 대부분의 휴대폰은 보안 조치가 덜해서 그렇습니다.
악의적인 행위자들은 스마트폰에서 피싱에 대한 보안 제어를 우회할 가능성이 높습니다. 왜냐하면 스마트폰에는 대부분의 경우 안티바이러스 소프트웨어나 엔드포인트 탐지 및 대응 솔루션이 장착되어 있지 않기 때문입니다. 이러한 솔루션은 일반적으로 PC에만 존재합니다.
"모바일 기기, 특히 개인 핸드폰에 시행된 보안 조치가 노트북과 데스크톱만큼 엄격하지 않기 때문에 피해자들은 종종 더 취약해집니다," 연구자들이 추가했습니다.
QR 코드 사기 캠페인은 감지를 피하기 위해 Cloudflare Turnstile을 이용했습니다.

이러한 퀴싱 캠페인을 훨씬 효과적으로 만드는 것은 신뢰할 수 있는 웹 소프트웨어를 사용하여 미끄러지는 전략을 더 신뢰할 만들고 사기 전술을 감지를 회피하는 것입니다.
연구자들은 이 사기꾼들이 Cloudflare Turnstile을 사용하여 정적 URL 스캐너와 웹 필터링 서비스로부터 그들의 랜딩 페이지를 숨겼음을 확인했습니다. 이는 사기꾼들이 좋은 평판을 유지하도록 도와주었으며, 웹사이트를 보호하기 위해 고안된 도구조차도 감지할 수 없게 만들었습니다.
사이버 공격자들은 중간자 공격을 이용하는 투명한 피싱을 활용하기도 했습니다. 이 사기 수법은 다중 인증 코드 희생자의 정품 Microsoft 계정에 동시에 로그인하면서 비슷한 모습의 페이지를 통해 접속합니다.
Microsoft 계정에 로그인하는 전략을 사용하여 사용자들이 정품 웹사이트에 접속하는 것으로 생각하게 하여 그들의 신뢰를 얻고 경계를 낮추었습니다.
합법적인 클라우드 애플리케이션을 사용함으로써, 공격자는 피해자에게 신뢰성을 제공하여 제공되는 콘텐츠를 신뢰하도록 돕습니다.
또한 피해자는 Sway 페이지를 열 때 이미 로그인한 Microsoft 365 계정을 사용하는데, 이는 해당 페이지의 정품성에 대해 설득하는 데 도움이 될 수 있습니다. 넷스코프 연구원들이 언급했습니다.
'이것은 처음이 아닙니다': Microsoft Sway는 사기 공격 기록이 있습니다
2020년 4월에 악의적인 행위자들이 PerSwaysion이라는 유사한 피싱 캠페인을 실시했으며, 이는 악성 소프트웨어 서비스(MaaS) 운영 중에 포함된 피싱 키트를 사용하여 Office 365 로그인 자격 증명을 대상으로 했습니다.
Group-IB 보안 연구원들은 이 캠페인이 Microsoft Sway를 활용하여 소규모 금융 서비스 회사, 로펌, 부동산 그룹의 고위 임원 및 이사를 대상으로 했음을 발견했습니다.
156개 이상의 자격 증명이 기업 이메일을 침해하여 수집되었습니다. 이 중 적어도 20개의 피싱당한 계정은 미국, 캐나다, 독일, 홍콩, 싱가포르, 네덜란드 및 영국의 다양한 기업의 임원들 소유입니다.
증거는 사기꾼들이 잠재적 피해자의 위치를 평가하기 위해 LinkedIn 프로필을 사용할 가능성이 높다는 것을 나타낸다.
현재 피해자의 동료로부터의 조기 경고 가능성을 줄이고 새로운 피싱 사이클의 성공률을 높입니다. Group-IB 연구원들이 말했다.
QR 코드의 이미지 기반 특성이 사용되어 피싱 캠페인을 시작합니다.

사이버 보안 조치 및 대책을 개선하는 것은 Microsoft와 같은 기술 회사 및 소프트웨어 서비스 기관들의 주요 임무 중 하나입니다. 무료 QR 코드 생성기 온라인
개발 중인 보다 엄격한 사이버 보안 조치 속에서도 악의적인 행위자들은 퀴싱 캠페인과 대책을 강화하고 있습니다. 그들은 합법적인 사이버 보안 앱의 취약점을 활용하여 더 똑똑해지고 있습니다.
Sway에 대한 이 사기 공격을 통해 입증된 바와 같이, 취약점은 QR 코드와 같은 이미지 기반 위협에 있습니다. 대부분의 이메일 스캐너는 텍스트 기반 콘텐츠를 스캔하는 것으로만 보정되어 있었으며, 이미지 내의 URL을 스캔하지는 않았습니다.
피싱 웹사이트로 피해자를 유도하기 위해 QR 코드를 사용하는 것은 방어자들에게 몇 가지 어려움을 제공합니다.
URL이 이미지 안에 포함되어 있기 때문에 텍스트 기반 콘텐츠만 스캔할 수 있는 이메일 스캐너를 우회할 수 있습니다. Netskope이 대권했다.
기업은 보안 정책을 재검토하고 사이버 보안을 강화해야 합니다.
사전에 진행되는 피싱 캠페인은 기업에게 웹 및 클라우드 트래픽 스캔 및 필터링에 대한 사이버 보안 정책을 검토하도록 신호를 보냅니다. 더 나은 정책은 직원들이 악성 웹사이트에 접속할 가능성을 줄여줍니다.
동시에 개별 사용자들은 클릭하기 전에 URL을 확인하는 것이 좋습니다. 더 좋은 방법은 브라우저 주소 표시줄에 웹사이트를 직접 입력하여 QR 코드 사기에 빠지지 않도록 하는 것입니다.
QR 코드 기반의 피싱은 최근 주요 문제가 되었으며 감소할 가능성이 적어 보입니다. 최근 Cofense의 연구에서 QR 코드 활성 위협 보고서가 331% 증가했다고 발견했습니다. Cofense의 맥스 갠논이 말했습니다.
이 캠페인에서 Microsoft Sway의 남용은 위협 요소들이 자동 보안 제어를 우회하는 쉬운 방법을 갖고 있다는 점을 더욱 강조합니다 - 신뢰할 수 있는 공유 서비스를 남용하기만 하면 됩니다. Gannon가 추가했습니다.