Cybersekuriteitsexperts het 'n nuwe QR-kode hengelveldtog ontdek, ook bekend as "quishing," wat Microsoft Sway benut om valse landingsbladsye te huisves en geloofsbriewe, multi-faktor-outentiseringskodes (MFA) en koekies te steel.
Sway is 'n gratis wolkgebaseerde digitale storieverteltoepassing wat in 2015 bekendgestel is as deel van die Microsoft 365-familie van produkte. Dit stel gebruikers in staat om interaktiewe ontwerpe vir verslae, persoonlike stories, aanbiedings, dokumente, en meer te skep en te deel.
Netskope Threat Labs, 'n siberbeveiligingsfirma, het die quishing-bedrog vir die eerste keer in Julie 2024 aangeteken. Die maatskappy het 'n 2,000-voudige toename in siberaanvalle op Sway opgespoor, deur 'n verskeidenheid taktieke te gebruik om Microsoft se siberbeveiligingsoplossings te omseil.
Hierdie reekse van siber-aanvalle het hoofsaaklik op tegnologie, vervaardiging en finansiële bedrywe gemik, veral regoor Asië en Noord-Amerika.
Inhoudsopgawe
- Microsoft QR-kode hengelveldtogte het ontstaan uit e-posse, Neskope bevestig
- QR-kode hengelveldtogte het voordeel getrek uit Cloudflare Turnstile om opsporing te vermy
- 'Dit is nie die eerste keer nie': Microsoft Sway het 'n rekord van hengel aanvalle
- QR-kodes se beeldgebaseerde aard word uitgebuit om hengelveldtogte te begin
- Maatskappye moet hul sekuriteitsbeleid hersien en siberbeveiliging verskerp
Microsoft QR-kode hengelveldtogte het ontstaan uit e-posse, Neskope bevestig

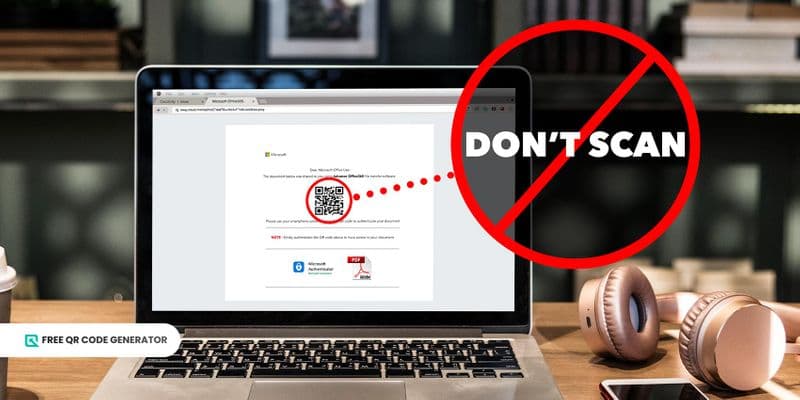
Navorsers het uitgevind dat e-posse wat aan Sway-gebruikers gestuur is, omgelei is na hengel-landingsbladsye wat gehuisves word op die sway.cloud.microsoft-domein. Hierdie hengelbladsye het gewys 'n nep QR-kode , watter gebruikers aangemoedig is om te skandeer om hulle na ander skadelike webbladsye te lei.
Aangesien die URL binne 'n prentjie ingebed is, kan e-posskandeerders wat slegs teksgebaseerde inhoud kan skandeer, omseil word. Daarbenewens, wanneer 'n gebruiker 'n QR-kode ontvang, kan hulle 'n ander toestel, soos hul selfoon, gebruik om die kode te skandeer, Netskope-navorsers het waargeneem.
Die aanmoediging van gebruikers om hul selfone te gebruik om hierdie QR-kodes te skandeer is 'n algemene bedrieglike strategie, aangesien die meeste selfone met swakker sekuriteitsmaatreëls kom.
Booswillige aktore is waarskynlik om sekuriteitsbeheer teen hengelary op slimfone te omseil, aangesien hulle dikwels nie toegerus is met antivirusagteware of Eindpuntopsporing- en Reaksie-oplossings nie, wat gewoonlik slegs op rekenaars teenwoordig is.
Aangesien die sekuriteitsmaatreëls wat op mobiele toestelle geïmplementeer word, veral persoonlike selfone, gewoonlik nie so streng is soos dié op draagbare rekenaars en lessenaars nie, is slagoffers dan dikwels meer kwesbaar vir misbruik, navorsers bygevoeg.
QR-kode hengelveldtogte het voordeel getrek uit Cloudflare Turnstile om opsporing te vermy

Wat hierdie phising-kampanjes baie meer doeltreffend maak, is die gebruik van vertroude web sagteware om meer geloofwaardig te lyk en om die opsporing van hul bedrieglike taktieke te ontduik.
Navorsers het bevestig dat hierdie bedriegers Cloudflare Turnstile gebruik het om hul landingsbladsye te verberg vir statiese URL-skandeerders en webfilteringsdienste. Dit het die bedriegers gehelp om 'n goeie reputasie te behou, wat hulle onopspoorbaar gemaak het selfs vir gereedskap wat bedoel is om webwerwe teen bots te beskerm.
Cyberaanvallers het ook deursigtige hengelpraktyke benut, wat vyand-in-die-middel-aanvalle gebruik. Hierdie bedrieglike taktiek het gesteel multi-faktor-verifikasiekodes deur 'n soortgelyke bladsy te gebruik terwyl jy gelyktydig inlog op die slagoffer se regte Microsoft-rekening.
Deur die taktiek van ingeteken Microsoft-rekeninge te gebruik, het gebruikers laat dink hulle het toegang tot 'n legitieme webwerf, hul vertroue gewen en hul waaksaamheid in die proses verminder.
Deur die gebruik van wettige skyf-toepassings, gee aanvallers geloofwaardigheid aan slagoffers, wat hulle help om die inhoud wat dit bedien, te vertrou.
Daarbenewens gebruik 'n slagoffer hul Microsoft 365-rekening waarop hulle reeds ingeteken is wanneer hulle 'n Sway-bladsy oopmaak, wat hulle kan oortuig van sy wettigheid, Netskope-navorsers het opgemerk.
'Dit is nie die eerste keer nie': Microsoft Sway het 'n rekord van hengel aanvalle
In April 2020, malicious actors carried out a similar phishing campaign called PerSwaysion, targeting Office 365 login credentials using a phishing kit included in a malware-as-a-service (MaaS) operation.
Groep-IB-sekuriteitsnavorsers het ontdek dat die veldtog Microsoft Sway gebruik het om hoëgeplaaste beamptes en direkteure van klein tot medium-grootte finansiële dienste maatskappye, regsfirmas en eiendomsgroepe te teiken.
Meer as 156 geloofsbriewe is ingesamel deur hul korporatiewe e-posse te kompromitteer. Ten minste 20 van hierdie geviste rekeninge behoort aan uitvoerende beamptes by verskeie maatskappye in die VSA, Kanada, Duitsland, Hongkong, Singapoer, Nederland en die VK.
Bewyse dui daarop dat bedrieërs waarskynlik LinkedIn-profiels sal gebruik om potensiële slagoffers se posisies te assesseer.
So 'n taktiek verminder die moontlikheid van vroeë waarskuwing van die huidige slagoffer se medewerkers en verhoog die sukseskoers van nuwe hengel-siklus, Groep-IB navorsers gesê.
QR-kodes se beeldgebaseerde aard word benut om hengelveldtogte te lanceer

Die verbetering van sibersekuriteitsmaatreëls en teenmaatreëls bly een van die primêre missies van tegnologie maatskappye soos Microsoft en sagteware-as-'n-diens-organisasies wat 'n gratis QR-kode-opwekker aanlyn.
Te midde van die ontwikkeling van strenger sibersekuriteitsmaatreëls, versterk skadelike aktore egter ook hul phising-veldtogte en teenmaatreëls. Hulle word slimmer deur die leemtes in legitieme sibersekuriteitsprogramme teen hulle te gebruik.
Soos gedemonstreer deur hierdie hengel aanvalle op Sway, lê die kwesbaarheid in beeld-gebaseerde bedreigings, soos QR-kodes. Die meeste e-posskandeerders was slegs gekalibreer om te skandeer vir teks-gebaseerde inhoud, nie URL's binne beelde nie.
Die gebruik van QR-kodes om slagoffers na hengelwebwerwe om te lei, stel 'n paar uitdagings vir verdedigers.
Aangesien die URL binne 'n prentjie ingebed is, kan e-posskandeerders wat slegs teksgebaseerde inhoud kan skandeer, omseil word, Netskope het geantwoord.
Maatskappye moet hul sekuriteitsbeleid hersien en siberbeveiliging verskerp.
Die bevordering van hengelveldtogte dui daarop dat organisasies hul siberbeveiligingsbeleide vir web- en wolkverkeerskandering en -filtering moet hersien. Betere beleide beteken minder kans dat werknemers kwaadwillige webwerwe besoek.
Op dieselfde tyd word individuele gebruikers aangeraai om URL's te kontroleer voordat hulle daarop klik. Nog beter, tik die webwerf direk in die adresbalk van die blaaier in om te verhoed dat jy vir QR-kode hengelbedrog val.
QR-kode-gebaseerde hengelary het onlangs 'n groot probleem geword en dit lyk onwaarskynlik dat dit sal afneem. Onlangs het Cofense se navorsing 'n toename van 331% in QR-kode-aktiewe dreigingsverslae gevind, Max Gannon van Cofense het gesê.
Die misbruik van Microsoft Sway in hierdie veldtog beklemtoon verder dat bedreigingsakteurs 'n kant-en-klare, maklike manier het om baie outomatiese sekuriteitsbeheer te omseil - eenvoudig 'n vertroude deel-diens misbruik. Gannon het bygevoeg.