Cybersecurity-experts hebben een nieuwe QR-code phishingcampagne ontdekt, ook bekend als "quishing," die Microsoft Sway misbruikt om valse landingspagina's te hosten en referenties, multi-factor authenticatie (MFA) codes en cookies te stelen.
Sway is een gratis cloudgebaseerde digitale verhalenvertel-app die in 2015 is gelanceerd als onderdeel van de Microsoft 365-productfamilie. Het stelt gebruikers in staat om interactieve ontwerpen te maken en te delen voor rapporten, persoonlijke verhalen, presentaties, documenten en meer.
Netskope Threat Labs, een cybersecuritybedrijf, registreerde de quishing-zwendel voor het eerst in juli 2024. Het bedrijf detecteerde een 2.000-voudige toename in cyberaanvalcampagnes op Sway, waarbij een reeks tactieken werd gebruikt om de cybersecurityoplossingen van Microsoft te omzeilen.
Deze barrage van cyberaanvallen richtte zich voornamelijk op de technologie-, productie- en financiële sector, met name in Azië en Noord-Amerika.
Inhoudsopgave
- Microsoft QR-code phishingcampagnes zijn afkomstig van e-mails, Neskope bevestigt.
- QR-code phishingcampagnes maakten gebruik van Cloudflare Turnstile om detectie te vermijden
- Dit is niet de eerste keer: Microsoft Sway heeft een geschiedenis van phishingaanvallen
- De op afbeeldingen gebaseerde aard van QR-codes wordt misbruikt om phishingcampagnes te starten.
- Bedrijven moeten hun beveiligingsbeleid herzien en cybersecurity intensiveren.
Microsoft QR-code phishingcampagnes zijn afkomstig van e-mails, Neskope bevestigt.

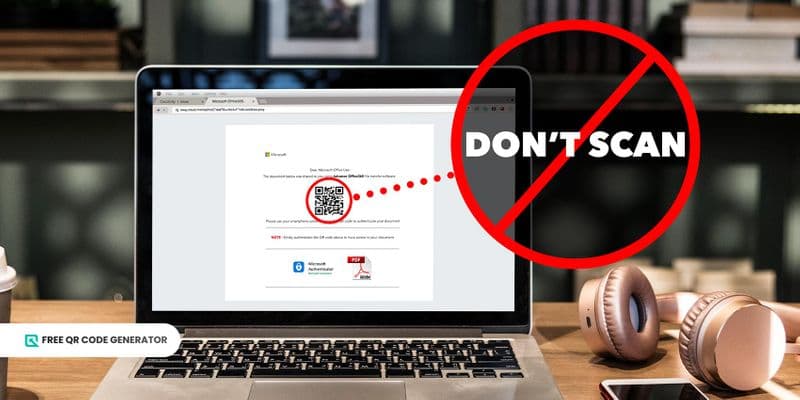
Onderzoekers ontdekten dat e-mails die naar Sway-gebruikers werden gestuurd, werden doorgestuurd naar phishing-landingspagina's die werden gehost op het domein sway.cloud.microsoft. Deze phishingpagina's toonden een neppe QR-code die gebruikers werden aangemoedigd om te scannen om ze naar andere kwaadaardige webpagina's te leiden.
Aangezien de URL is ingebed in een afbeelding, kunnen e-mailscanners die alleen tekstgebaseerde inhoud kunnen scannen worden omzeild. Bovendien kan een gebruiker, wanneer deze een QR-code ontvangt, een ander apparaat, zoals zijn mobiele telefoon, gebruiken om de code te scannen, Netskope-onderzoekers hebben waargenomen.
Het aanmoedigen van gebruikers om hun mobiele telefoons te gebruiken om deze QR-codes te scannen is een veelvoorkomende oplichtingsstrategie, aangezien de meeste telefoons zwakkere beveiligingsmaatregelen hebben.
Kwaadwillende actoren zijn waarschijnlijk in staat om beveiligingscontroles tegen phishing op smartphones te omzeilen, omdat ze vaak niet zijn uitgerust met antivirussoftware of Endpoint Detection and Response-oplossingen, die meestal alleen aanwezig zijn op pc's.
Aangezien de beveiligingsmaatregelen die zijn geïmplementeerd op mobiele apparaten, met name persoonlijke mobiele telefoons, doorgaans niet zo streng zijn als die op laptops en desktops, zijn slachtoffers vaak kwetsbaarder voor misbruik. onderzoekers toegevoegd.
QR-code phishingcampagnes maakten gebruik van Cloudflare Turnstile om detectie te vermijden

Wat deze quishing-campagnes veel effectiever maakt, is het gebruik van vertrouwde websoftware om geloofwaardiger over te komen en detectie van hun oplichtingstactieken te ontwijken.
Onderzoekers hebben bevestigd dat deze oplichters Cloudflare Turnstile gebruikten om hun landingspagina's te verbergen voor statische URL-scanners en webfilteringsdiensten. Het hielp oplichters om een goede reputatie te behouden, waardoor ze zelfs voor tools die bedoeld zijn om websites te beschermen tegen bots, onopgemerkt bleven.
Cyberaanvallers maakten ook gebruik van transparante phishing, waarbij aanvaller-in-het-midden-aanvallen worden uitgevoerd. Deze oplichtingstactiek heeft gestolen multi-factor authenticatiecodes door tegelijkertijd in te loggen op het legitieme Microsoft-account van het slachtoffer via een vergelijkbare pagina.
Door de tactiek van ingelogde Microsoft-accounts dachten gebruikers dat ze toegang hadden tot een legitieme website, waardoor ze vertrouwen kregen en hun waakzaamheid verminderden.
Door legitieme cloudtoepassingen te gebruiken, geven aanvallers geloofwaardigheid aan slachtoffers, waardoor ze het vertrouwen in de inhoud die het levert vergroten.
Bovendien gebruikt een slachtoffer hun Microsoft 365-account waarop ze al zijn ingelogd wanneer ze een Sway-pagina openen, wat hen kan overtuigen van de legitimiteit ervan. Netskope-onderzoekers merkten op.
Dit is niet de eerste keer: Microsoft Sway heeft een geschiedenis van phishingaanvallen
In april 2020 voerden kwaadwillende actoren een soortgelijke phishingcampagne uit genaamd PerSwaysion, gericht op Office 365 inloggegevens met behulp van een phishingkit die was opgenomen in een malware-als-een-service (MaaS) operatie.
Group-IB beveiligingsonderzoekers hebben ontdekt dat de campagne gebruikmaakte van Microsoft Sway om hoge functionarissen en directeuren van kleine tot middelgrote financiële dienstverleners, advocatenkantoren en vastgoedgroepen te targeten.
Meer dan 156 referenties werden verzameld door het compromitteren van hun zakelijke e-mails. Ten minste 20 van deze gehengelde accounts behoren toe aan leidinggevenden bij verschillende bedrijven in de VS, Canada, Duitsland, Hongkong, Singapore, Nederland en het VK.
Bewijs wijst erop dat oplichters waarschijnlijk LinkedIn-profielen gebruiken om potentiële slachtofferposities te beoordelen.
Een dergelijke tactiek vermindert de mogelijkheid van vroegtijdige waarschuwing van de collega's van het huidige slachtoffer en verhoogt het succespercentage van de nieuwe phishingcyclus, Group-IB onderzoekers zeiden.
De op afbeeldingen gebaseerde aard van QR-codes wordt misbruikt om phishingcampagnes te starten.

Het verbeteren van cybersecuritymaatregelen en tegenmaatregelen blijft een van de belangrijkste missies van technologiebedrijven zoals Microsoft en software-as-a-service organisaties die een gratis QR-code generator online.
Te midden van het ontwikkelen van strengere cybersecuritymaatregelen versterken kwaadwillende actoren echter ook hun phishingcampagnes en tegenmaatregelen. Ze worden slimmer door de zwakke plekken in legitieme cybersecurity-apps tegen henzelf te gebruiken.
Zoals aangetoond door deze phishingaanvallen op Sway, ligt de kwetsbaarheid bij bedreigingen op basis van afbeeldingen, zoals QR-codes. De meeste e-mailscanners waren alleen gekalibreerd om tekstuele inhoud te scannen, niet om URL's binnen afbeeldingen te scannen.
Het gebruik van QR-codes om slachtoffers om te leiden naar phishingwebsites vormt enkele uitdagingen voor verdedigers.
Aangezien de URL is ingebed in een afbeelding, kunnen e-mailscanners die alleen tekstgebaseerde inhoud kunnen scannen worden omzeild. Netskope kaatste terug.
Bedrijven moeten hun beveiligingsbeleid herzien en cybersecurity intensiveren.
Het voortzetten van phishing-campagnes signaleert organisaties om hun cybersecuritybeleid voor het scannen en filteren van web- en cloudverkeer te herzien. Betere beleidsregels betekenen minder kans dat werknemers kwaadaardige websites bezoeken.
Tegelijkertijd wordt individuele gebruikers geadviseerd om URL's te controleren voordat ze erop klikken. Nog beter is om de website rechtstreeks in de adresbalk van de browser in te typen om te voorkomen dat je in phishing scams via QR-codes trapt.
QR-code-gebaseerde phishing is onlangs een groot probleem geworden en lijkt onwaarschijnlijk om af te nemen. Onlangs heeft het onderzoek van Cofense een stijging van 331% gevonden in meldingen van actieve bedreigingen met QR-codes. Max Gannon van Cofense zei.
Het misbruik van Microsoft Sway in deze campagne benadrukt verder dat bedreigingsactoren een kant-en-klare, eenvoudige manier hebben om veel geautomatiseerde beveiligingscontroles te omzeilen - eenvoudigweg een vertrouwde deeldienst misbruiken. Gannon toegevoegd.